10/12/07

La Consejería de Agricultura de Murcia, primera entidad pública de la Administración española en conseguir la certificación ISO 27001

Como ya había comentado en un post anterior, Firma, Proyectos y Formación S.L. ha trabajado durante este último año en un proyecto relacionado con la implantación de un sistema de gestión de seguridad de la información certificable con la norma ISO 27001 en una Administración Pública. Evidentemente hemos tenido que esperar a que el citado organismo lo diera a conocer para poder indicar quién y qué ha logrado.

En concreto, ha sido la Consejería de Agricultura y Agua de la Comunidad Autónoma de Murcia la que ha conseguido certificar bajo la norma ISO 27001 el sistema de información de apoyo a los procesos de gestión de ayudas FEADER y FEAGA.

Para quien no esté familiarizado, los fondos europeos de financiación se gestionan mediante los llamados "Organismos Pagadores". Existen en cada comunidad autónoma y éstos a su vez son coordinados por el Ministerio de Agricultura y Pesca. La Unión Europea establece reglamentos donde define una serie de requisitos a satisfacer, tanto para la concesión de ayudas como para la gestión de los Organismos Pagadores.

Existe desde el año 97, una directriz que exige garantizar la seguridad de la información, en concreto, la Directriz VI/661/97 rev. 2 CE sobre la Seguridad de la Información de los Sistemas de Información de los Organismos Pagadores. Esta directriz establece que los organismos pagadores deberán basar la seguridad de sus sistemas de información en los criterios establecidos en una versión aplicable de una de las normas siguientes, que gozan de aceptación internacional:
  • Organización Internacional de Normalización 17799/Norma británica 7799: Code of practice for Information Security Management (ISO/IEC 27002)

  • Bundesamt fuer Sicherheit in der Informationstechnik: IT-Grundschutzhandbuch (IT Protection Manual).

  • Information Systems Audit and Control Foundation: objetivos de control en el ámbito de la información y las tecnologías afines (COBIT).

También se establece en la citada directriz que:
"Las medidas de seguridad deberán estar adaptadas a la estructura administrativa, al personal y al entorno tecnológico de cada uno de los organismos pagadores. El esfuerzo financiero y tecnológico deberá ser proporcional a los riesgos reales existentes."
Dado que esto último implica seleccionar los controles de cualquiera de las normas sugeridas en base al nivel de riesgo, lo más adecuado para la Consejería de Agricultura y Agua de la Comunidad Autónoma de la Región de Murcia ha sido establecer un Sistema de gestión de la seguridad de la información sobre el sistema de información de apoyo a los procesos de gestión de ayudas FEADER y FEAGA y certificarlo según la norma ISO 27001.

A éste mérito se suma además, el tratarse de la primera Administración Pública que obtiene esta certificación ISO/IEC 27001. La entidad de certificación ha sido SGS acreditado bajo esquema UKAS.

La nota de prensa publicada puede ser consultada en CARM.es - La Consejería de Agricultura es la primera entidad pública de la Administración española que consigue la certificación ISO de seguridad

4/12/07

Publicada por AENOR la UNE-ISO/IEC 27001:2007

Paloma Llaneza anuncia en su blog Palomallaneza.com que con fecha de 29 de noviembre ha sido publicada la adecuación de la norma 27001 al castellano titulada UNE-ISO/IEC 27001:2007 “Sistemas de Gestión de la Seguridad de la Información (SGSI). Requisitos”.
Era algo deseado por todos que estabamos esperando que se resolvieran las diferentes cuestiones que han tenido retrasada esta norma de manera tan injustificada. La traducción se coordina por comités y seguramente no ha gozado de la prioridad necesaria pero ya hace casi dos años y medio que se publicó la ISO 27001 en ingles.

En este boletín de AENOR se informa también de las empresas españolas que han obtenido la certificación UNE 71502 hasta la fecha, que según creo, no es una certificación acreditada todavía bajo el esquema ENAC.

27/11/07

Métricas y guias de implantación sobre la ISO 27001.

En una labor encomiable de Javier Ruiz Spohr y Agustín Lopez Neira, de ISO27000.es similar a las que nos vienen mal acostumbrando en su portal, hoy quiero dar a conocer la traducción al castellano del documento elaborado por Gary Hinson para la web ISO27000security.com sobre métricas y guía de implantación de controles de la norma ISO 27001(Anexo A).
El documento podéis descargarlo en el portal ISO27000.es o desde este enlace.

Es de gran ayuda disponer de recomendaciones sobre cómo medir para plantearse cómo resolver una situación o implantar un control. Como consultor el tema de la medición es uno de los que más quebraderos de cabeza genera en el proceso de certificación ISO 27001, quizás por su importancia dado que el buen funcionamiento del SGSI debe valorarse en base al cumplimiento de objetivos y para ello, es crítico medir bien.

El mes pasado nuestro primer cliente ha logrado obtener su certificado ISO 27001, hecho que nos llena de satisfación por el trabajo de consultoría bien realizado y por ser un proyecto pionero al tratarse, según parece, de la primera Administración Pública que obtiene una certificación ISO 27001. También comentar que el proyecto ha sido bonito principalmente porque el alcance era extenso y horizontal para toda la organización, con unas doscientas personas involucradas en los procesos administrativos de tramitación que han sido objeto de certificación. Tras un año y medio de proyecto y superar algunas dificultades, el cliente ha superado con éxito el proceso de auditoría y ya solo queda esperar la tramitación del expediente de certificación.

De esta forma, Firma, Proyectos y Formación S.L. , una consultora modesta de la Región de Murcia se suma al resto de consultoras que ya han logrado una certificación ISO 27001. En nuestro caso además, también destacar que por necesidades del cliente, han sido ellos los primeros en lograr el sello aunque en Firma estamos también trabajando para pronto lograr el reconocimiento de la gestión de la seguridad sobre nuestros servicios de consultoría. En estos temas, es necesario predicar con el ejemplo, aunquen en nuestro caso, nuestro cliente es nuestra mejor referencia.

También comentar que a través del Grupo de Google "http://groups.google.es/group/Seguridad-de-la-informacion" se están compartiendo y comentando diferentes enfoques o dudas respecto al proceso de certificación por el que todos tenemos que pasar y sobre el cual algunos ya tenemos experiencia, tanto como Auditor provisional IRCA 27001 como consultor que ha vivido en primera persona el proceso de certificación.

Quien quiera participar o colaborar puede suscribirse, es un foro abierto sin restricciones salvo respectar las normas de educación de todo foro.

21/11/07

Publicada la segunda parte de la norma BS 25999.

Javier Ruiz Spohr ha comentado hoy en el grupo ISO2000security que ya ha sido publicada la norma BS 25999-2.
Para quien no ubique esta norma, es la segunda parte de la norma BS 25999 y ambas están relacionadas con la gestión de la continuidad de negocio.
He encontrado bastante información la Web http://www.bs25999.com/ donde se comentan las dos partes de esta norma que puede ser adquirida en la tienda del BSI.

Coincide también que ayer, en la II Jornada Internacional del ISMS, el Bussiness Continuity Institute (BCI) repartió en castellano el manual en buenas de prácticas en gestión de continuidad de negocio.

Un tema muy vivo del que seguro que pronto también surge la necesidad de una normalización y estandarización, sobre todo, si la Comisión Europea se está planteado cómo garantizar la continuidad de negocio de las denominadas "infraestructuras críticas".

11/10/07

Repositorio documental sobre ISO 27001

Hoy quiero comentar una muy buena fuente de información relacionada con la implantación de SGSI. La Web http://www.iso27001security.com/ dispone de interesantes apartados y publica de manera regular documentación muy práctica para quienes estéis en el proceso de construcción de un SGSI que puede servir de gran orientación.


En concreto, el apartado FREE DOCUMENTS contiene modelos y documentos como:

Documentos del marco de gestión SGSI

  • Ejemplo de declaración de aplicabilidad

  • Ejemplo de norma de uso del correo electrónico

  • Procedimiento de acción correctiva

  • Procedimiento de auditoría interna

  • Un posible organigrama de seguridad con sus funciones y responsabilidades

Documentación propia de un SGSI
  • Checklist sobre los documentos que pueden formar un SGSI

  • Listado de posibles métricas sobre controles


Toda esta documentación está licenciada bajo Creative Commons Attribution-Noncommercial-Share Alike 3.0. y accesible desde este enlace.

26/9/07

IS2ME, Seguridad de la Información a la Mediana Empresa

A continuación presento una metodología española, desarrollada por Samuel Linares e Ignacio Paredes, para ayudar a implantar la ISO 27001 en la pequeña y mediana empresa.

Como indica en la propia Web de ISME.

"Surge como solución y aproximación para el camino a seguir hacia la implementación de la seguridad de la información en empresas cuyo modelo de seguridad aún no es maduro y desean acometer la labor de implantación de la seguridad de la información y de su sistema de gestión asociado de una forma eficiente, eficaz y práctica, de forma que permita disminuir el riesgo de la organización a corto plazo a la vez que se inicie el camino hacia el cumplimiento de los estándares deseados.
IS2ME persigue también un objetivo social ambicioso: el acercamiento de la seguridad de la información a las medianas (y pequeñas) empresas, fomentando así su penetración en la cultura organizacional del tejido empresarial existente y disminuyendo en general el nivel de riesgo asumido por las organizaciones, aumentando con ello su valor y rentabilidad y elevando, por tanto, el nivel económico de la mayoría de las empresas existentes en la actualidad."


Podéis descargar la metodología en formato PDF en el siguiente enlace.

3/9/07

ISO 27001 e ISO 27002 en castellano

Por empezar fuerte el curso hoy quiero compartir un enlace de gran interes para los dedicados al mundillo de la gestión de la seguridad entorno a la norma ISO 27001.

Dentro de mis protocolos de seguimiento de las normas 27001, 27002 y las publicaciones o comentarios entorno a ella utilizando las alertas de Google, hoy quiero compartir un par de enlaces que proporciona en un documento PDF una traducción no ofical al castellano de las normas ISO 27001 e ISO 27002.

Aunque los enlaces no aparecen refereciados en ninguna página principal de esta Web, Google la enlaza al buscar sobre controles de la ISO 27002.

Dado que puede ser de interés para el público hispanohablante disponer de una versión en nuestro idioma, comparto la url que Google proporciona por si es del interés de todos.
Ambos documentos aclaran que su uso es autorizado sólo para fines didácticos, objetivo que comparte también este blog.
Las urls donde se encuentran son:

19/7/07

Muere ISO 17799:2005 y nace ISO 27002:2005

Aparece en el blog de Paloma Llaneza la noticia de que se ha producido ya el renombrado de la ISO 17799 por otro número dentro de la serie 27000. El post original puede leerse en palomallaneza.com - » La 17799 ha muerto.

6/3/07

ISO 27001 e ISO 27004

Alejandro Corletti vuelve a publicar un PDF para su libre descarga sobre la ISO 27001 y la 27004. En el comenta como van a encajar la gestión de la mejora de la seguridad en base a los requisitos de medición y valoración de los resultados obtenidos tras la fase de tratamiento de riesgo. Según su autor; "Se trata de la forma en que se deben realizar las mediciones sobre el estándar ISO 27001. En este artículo se presenta una introducción, una descripción del borrador ISO 27004 y las conclusiones de lo que permite el trabajo entre ambos. Es importante considerar esta norma a la hora de comenzar a diseñar un SGSI, pues es la forma de determinar qué puedo o no medir"

El documento se puede descargar en ISO 27001-ISO 27004.

5/2/07

ISO/IEC 27006, Requirements for bodies providing audit and certification of information security management systems

Leo vía ISO 27000.es que a mediados de este año va a publicarse la norma ISO 27006, "Requirements for bodies providing audit and certification of information security management systems" que permitirá la acreditación de los organismos que están certificando sistemas de gestión de seguridad de la información.

Con esta norma, ENAC ya podrá acreditar en España a los diferentes certificadores y dar así un impulso más a este proceso obteniendo una certificación acreditada bajo el esquema de acreditación español. Esto supone la definición clara de los requisitos que deben satisfacer los organismos certificadores, que posteriormente son quienes otorgan el sello ISO 27001 a las instituciones y empresas que solicitan el proceso de certificación.

Por confirmar esta noticia, he recurrido a las dos Webs donde puede uno mantenerse al día entorno a las novedades en cuestión de normas de seguridad. En la Web de ISMS International User Group (Xisec.com) aparece como noticia y en la Web de la International Organization for Standardization
(ISO.org) aparece publicado con fecha del 30 de enero de 2007 el paso del estandar al estado 60.00, que es justo el paso anterior al estado 60.60 que es cuando se publica como norma internacional. Por tanto, se espera en no mucho tiempo que esta norma sea publicada.

22/1/07

Principales claves para implantar la ISO 27001

En la revista ITAudit aparece un breve artículo respecto a los principales puntos a contemplar a la hora de abordar una certificación ISO 27001. A continuación resumo los puntos más destacados:

- Identificar los objetivos de negocio: el propósito de la certificación es garantizar la gestión de la seguridad sin olvidar que esto debe contribuir al desarrollo de los servicios o procesos de negocio. La seguridad debe alinearse estratégicamente con la actividad de la organización para darle un mejor soporte y robustez.

- Seleccionar un alcance adecuado: El esfuerzo en la implementación será proporcional al tamaño del sistema a construir. En muchos casos, no es necesario extender el SGSI a toda la organización sino centrarnos como primer paso en el corazón de la gestión donde se concentra la mayor parte de las actividades relacionadas con la gestión de información, que suele coincidir con las áreas de sistemas de información o con algún departamento donde la seguridad de la información que se gestiona es crítico para el desarrollo de las actividades de negocio.

- Determinar el nivel de madurez ISO 27001: Debemos identificar en que estado de madurez se encuentra la organización para identificar el esfuerzo que habrá que hacer en la implantación. No va a ser igual en organizaciones que ya han pasado previamente bajo los procesos de certificación de calidad que aquellas que empiecen desde cero y no se encuentren acostumbradas a la gestión de la mejora continua.

- Analizar el retorno de inversión: Es muy importante demostrar que el esfuerzo realizado no será un gasto sino una inversión y que tras implantar los procesos de gestión, se conseguirán efectos colaterales que supondrán un retorno de inversión a considerar. Es dificil justificar el ahorro por los incidentes no producidos, pero al menos, si es viable demostrar con indicadores que los indices de incidentes se han reducido.


Artículo complento en IT Audit - The Institute of Internal Auditors

6/12/06

Aumento de la demanda sobre la ISO 27001

Leo en ISO27000.es una excelente noticia para el gremio de la seguridad.

Según un artículo publicado en ComputerWeekly, uno de los principales motores que están llevando al incremento de certificaciones ISO 27001 está siendo la aparición en contratos de sugerencias al proveedor respecto a estar certificado en esta norma.

Algo de sentido común, puesto que cada vez más los servicios están orientados hacia la gestión de activos cuya seguridad debe estar preservada. Toca primero al licitador previamente haber identificado sus activos y haber construido su propio SGSI, pero una vez hecho esto, sus proveedores deben garantizar la "cadena de seguridad".

Tal como indica en la web ISO27000.es, "El estándar, que ha substituido eficazmente al viejo BS 7799, ha convencido a muchas organizaciones que la certificación puede tener sentido para ellas. Según el grupo BSI, casi las dos terceras partes de las certificaciones eran nuevas organizaciones en vez de simples actualizaciones de BS 7799.

Según BSI, uno de los motivos para el fuerte aumento de en la actividad de certificaciones en ISO 27001 se debe a que cada vez más contratos, al principio sólo gubernamentales pero también cada vez más en el sector privado, estipulan ya que el proveedor apropiado debería tener la certificación en ISO 27001 de Seguridad de la Información.

URM, especialista en certificación ISO 27001 y en la gestión de riesgos, cree que el aumento del interés es porque el estándar se ha convertido en una obligación más que una opción accesoria para cualquier organización que opere en el sector público o en el sector de los grandes mercados privados.

Con el aumento en los niveles de gobierno, URM cree que la certificación ISO 27001 también está siendo vista como un ejercicio de 'impermeabilización de cara al futuro ' para muchas empresas. Si ellos no lo hacen ahora, saben que probablemente tendrán que hacerlo en el futuro. De hecho, algunas empresas que ya tienen la certificación ISO 27001 harán de lobby a favor de incluirlo como requisito en las ofertas de los clientes, obstaculizando a cualquier rival que no la tenga."

Por tanto y como nueva motivación, la certificación de la seguridad puede ser una oportunidad de negocio más que un coste.

El artículo original, puede leerse en Tender conditions drive ISO 27001 update - 07/Sep/2006 - ComputerWeekly.com

13/9/06

Control 8.1.2 de ISO 17799:2005. Selección de personal

Hoy he encontrado un curioso video que me sirve para ilustrar el objetivo que persigue el control 8.1.2 de la norma ISO 17799:2005.

El bloque ocho hace referencia a la gestión del personal y en concreto, el control 8.1.2. habla de los criterios de selección de personal. Por poneros en contexto os recomiendo leer el post de Sergio Hernando a este bloque en el siguiente enlace.


En las recomendaciones de implementación de este control, se indican la importancia de verificar la información aportada por los candidatos en los procesos de selección de personal. Los curriculum son información suministrada por el solicitante, persona interesada en llevarse el trabajo y que muchas veces puede exagerar o magnificar su curriculum. Por tanto, no es descabellado verificar que la información suministrada es cierta. Por un lado, es el momento para informar al solicitante sobre las indicaciones en materia de protección de datos que sean pertinentes.

En cualquier caso, creo que este ejemplo ilustra esos curiosos efectos "pinocho" que aparecen cuando uno busca como sea entrar en un proceso de selección.


Este caso es pura anécdota, pero ¿que ocurriría si el engorde del curriculum lo realiza un empleado que exagera sus conocimientos en administración de sistemas y lo ponemos directamente a manejar los entornos de producción?

7/9/06

Entrevista ISO 27001 a Jose Manuel Fernandez de Nexus Asesores

De nuevo quiero referenciar al blog ISO 9001, ISO 27001, GESTIÓN como fuente de buena información en materia ISO 27001. También destacar el activo papel que está adquiriendo el portal www.ISO27000.es

En este caso, quiero destacar la interesante entrevista realizada por el portal www.iso27000.es a Jose Manuel Fernandez, autor del blog.
El contenido de la entrevista es el siguiente:
Fundamentalmente recoge información sobre lo siguiente:

- Presentación de Nexus Consultores y Auditores y su relación con ISO 27001.
- Punto de partida del interés en Nexus en trabajar con ISO 27001.
- Empresas y sectores en los que se muestra un mayor interés por la ISO 27001.
- Tareas que debe realizar una empresa para la implantación de un SGSI.
- Servicios externos que suelen requerir las empresas para esta implantación.
- Esfuerzo y costes de la implantación de un SGSI.
- Diferencias entre los requisitos de ISO 27001 y la forma actual de gestión.
- Carencias en gestión de seguridad más destacables y habituales.
- Aspectos que entrañan mayor dificultad en la implantación de un SGSI.
- Aspectos a atender especialmente para la auditoría de certificación.
- Ventajas para la propia empresa, una vez tiene ya implantado el SGSI.
- Resumen de la Jornada de Gestión de Seguridad ISO 27001 celebrada en Málaga.

Creo que es una forma cómoda de adquirir conocimientos mediante la escucha de la entrevista, que podéis descargar en el siguiente enlace.

El post original donde se detalla más esta entrevista podéis obtenerlo en ISO 9001, ISO 27001, GESTIÓN: Entrevista ISO 27001 a Jose Manuel Fernandez

6/9/06

Artículo sobre SGSI de Agustín Lerma

Leo hoy vía el blog de Jose Manuel Fernandez el interesante artículo de Agustin Lerma, Security Manager de Nextel que publica la revista Auditoría + Seguridad acerca de Sistemas de Gestión de Seguridad de la Información (SGSI) y que puede descargarse en el siguiente enlace.

Aprovecho para sugerir también que os suscribáis
en la revista Auditoría+Seguridad de la que yo he recibido gratuitamente ya el ejemplar en soporte papel.

5/7/06

El factor humano

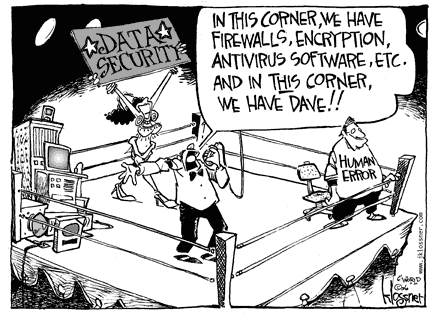
Como suele decirse, una imagen vale más que mil palabras y hoy la gente de Hispasec publica una viñeta cómica que ilustra el tan comentado "Factor Humano".

3/7/06

Guía para la implementación de un SGSI

A través de la iniciativa FOROSEC quiero hoy comentar el enlace a la Guía de implantación de sistemas de gestión de la seguridad de la información.

FOROSEC es un proyecto subvencionado por el Ministerio de Industria, Turismo y Comercio que tiene como objetivo establecer una red experta en seguridad informática enfocada a mejorar la competitividad de las PYMES en los servicios de negocio electrónico.
Los organizadores del proyecto son cuatro centros especializados en TICs y seguridad informática:
* AIMME (Instituto Tecnológico Metalmecánico),
* ESI (European Software Institute),
* IAT (Instituto Andaluz de Tecnología) y
* ROBOTIKER.

Esta guía está redactada en un lenguaje sencillo y puede ser un material muy interesante para realizar una primera aproximación al mundo de los sistemas de gestión de la seguridad de la información (SGSI). En el documento vienen desmenuzadas las diferentes fases del proceso, los documentos mínimos a generar y cuales deben ser los principios y objetivos de abordar un proyecto de semejante transcendencia e importancia para la organización. El desarrollo de la metodología para la implementación acercará a las personas con interés en el tema a cada una de las actividades a desarrollar dentro del diseño y construcción del SGSI.
Por último destacar también el anexo 2 en donde se establecen unas pautas y consejos para la elaboración de procedimientos de seguridad.

El documento puede ser descargado en el enlace Guía de implantación de sistemas de gestión de la seguridad de la información

22/6/06

Telefónica Empresas tiene ya su SGSI con la norma ISO 27001

Aunque la noticia no es de hoy, la tenía pendiente para comentar. En la Revista SIC de este mes aparece un folleto interno en donde se indica que Telefónica Empresas ha adaptado y certificado el "Sistema de gestión de seguridad de la información de aplicación en sus centros de datos gestionados (CDG) y servicios) contra la norma ISO 27001.

Aunque de estos sistemas lo más importante es ver en concreto el alcance de la certificación, me parece digno de destacar que efectivamente Telefónica predica con el ejemplo, dado que ha decidido certificar el centro de datos que da servicios a empresas. Como proveedor ha querido acreditar con este sello que dispone de un sistema de gestión orientado a proporcionar la máxima seguridad de la información a sus clientes.

Ello, no debemos confundirnos, no significa que nunca vaya a pasarles nada. Simplemente han apostado por un marco de gestión para abordar la seguridad y por tanto, el primer paso ha sido identificar los mayores riesgos potenciales para ahora y poco a poco ir reduciendolos, evitarlos o transferirlos a terceros.

Aunque no he encontrado una nota de prensa en el portal español, si aparece en el siguiente enlace.

¿Qué gana con esto Telefónica Empresas?
Yo creo que mucho por dos motivos:
- En primer lugar, se autoimpone una filosofía de gestión para la parte de servicios quizás más delicada, que es la de servicios de proceso de datos a terceros cuyo objetivo es ganarse la confianza de los clientes en base a pruebas y registros de las actividades de seguridad que desarrollan a diario.

- Por otro, puede permitir que cualquier empresa que albergue sus sistemas de información dentro de sus centros, se beneficien de este sistema de gestión, dado que si el outsourcer te garantiza seguridad, el esfuerzo para la empresa propietaria de los datos para implantar el SGSI se reduce a cubrir todos los procesos que no están subcontratados.

El pensar que algo es más seguro porque tenga el sello ISO 27001 es ya otro debate en el que por ahora prefiero no entrar. Para alguien como yo que lleva creyendo en que la "GESTIÓN" de la seguridad iba a llegar a donde está llegando, es muy importante ver como las empresas de mayor prestigio creen en que la seguridad se gestiona, al igual que la satisfacción del cliente.

Como la seguridad al 100% no existe, al menos empezar a andar por un camino que busca llegar a conseguirlo es mejor que pensar que como nada se puede hacer, mejor esperar a tener suerte y que nunca pase nada.

Los primeros, en caso de incidente, podrán saber que ha podido fallar, que elementos no se contemplaron y aprenderán de ello. Los segundos no podrán aprender nada del incidente porque nada hicieron para evitarlo. Como mucho pondrán solución a la amenaza ya materializada sin saber si es lo único que pudiera pasarles y se quedarán simplemente esperando a no tener tan mala suerte.

14/5/06

Otro blog de SGSI/Calidad

Me llega vía comentario en el blog la noticia de la aparición de otro blog dedicado a la seguridad de la información y los SGSI, pero además algo más extenso en su temática relacionada con la calidad.
Yo que llego a los SGSI desde la seguridad de la información he tenido la oportunidad de descubrir en estos dos últimos años el mundo de la calidad y la mejora continua que al final mediante los SGSI van a ser los responsables de la popularización de la seguridad en empresas. Y es que hacer las cosas bien motiva pero acreditar que las cosas se hacen bien estimula a la dirección, por el carácter de publicidad positiva que proporciona. En el mundo del outsourcing como es el de las tecnologías de la información, pronto podrán apretarse más las clavijas a las empresas proveedoras de servicios en relación a la seguridad que proporcionan. En cualquier caso, quiero dar la bienvenida al blog ISO 9000-ISO 27001-Gestión dado que seguro que proporciona interesantes post con un mayor conocimiento del mundo de la calidad que el que en este blog pueda publicarse. Añado una sección nueva en los enlaces donde dejo de forma permanente el link para que nadie lo pierda.

10/5/06

Guía para el desarrollo de métricas de seguridad de la información

En gestión es un criterio básico que "Lo que no se puede medir, no se puede controlar. Sin control por tanto no puede haber gestión y sin gestión no hay dirección".

El NIST ha publicado el día 4 un nuevo documento borrador con la guía para el desarrollo de métricas de rendimiento en seguridad de la información titulado Draft Special Publication 800-80, Guide for Developing Performance Metrics for Information Security


Este documento intenta ayudar a las organizaciones al desarrollo de métricas entorno a la implementación de la seguridad de la información. La medición y evolución del estado es un factor muy importante que ya está siendo trabajado y que generará la publicación de la norma ISO 27004. Además es uno de los puntos todavía muy verdes respecto a la gestión y mejora de los sistemas de gestión de la seguridad de la información.

Mientras tanto, podemos ir comprendiendo los diferentes enfoques que van surgiendo entorno a este concepto de medición de la protección y la rentabilidad de la seguridad.

Esta guía quiere facilitar la tarea de generar métricas e indicadores proporcionando plantillas e incluye algunos ejemplos interesantes. Este nuevo borrador viene a complementar el documento SP 800-55 "Security Metrics Guide for Information Technology Systems" ya publicado en el 2003.